-
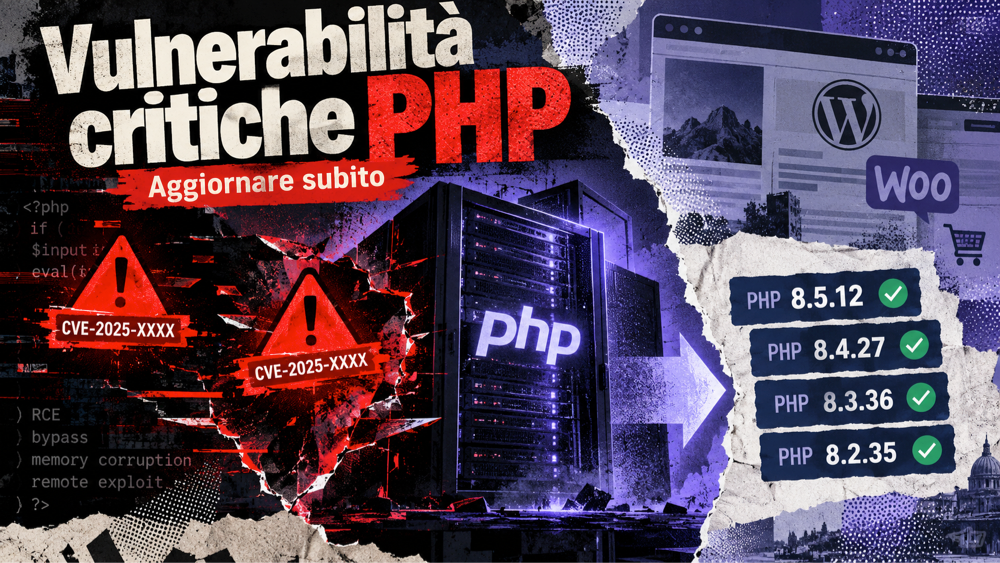
Vulnerabilità PHP critiche RCE: versioni da aggiornare subito
Il 21 ottobre 2026 il PHP Security Team ha pubblicato aggiornamenti di sicurezza urgenti per correggere due vulnerabilità critiche che possono consentire l’esecuzione remota di codice senza autenticazione. Le vulnerabilità sono identificate come: Le versioni PHP corrette sono: Ramo PHP Versione corretta PHP 8.5 8.5.12 PHP 8.4 8.4.27 PHP 8.3 8.3.36 PHP 8.2 8.2.35 Il…
-
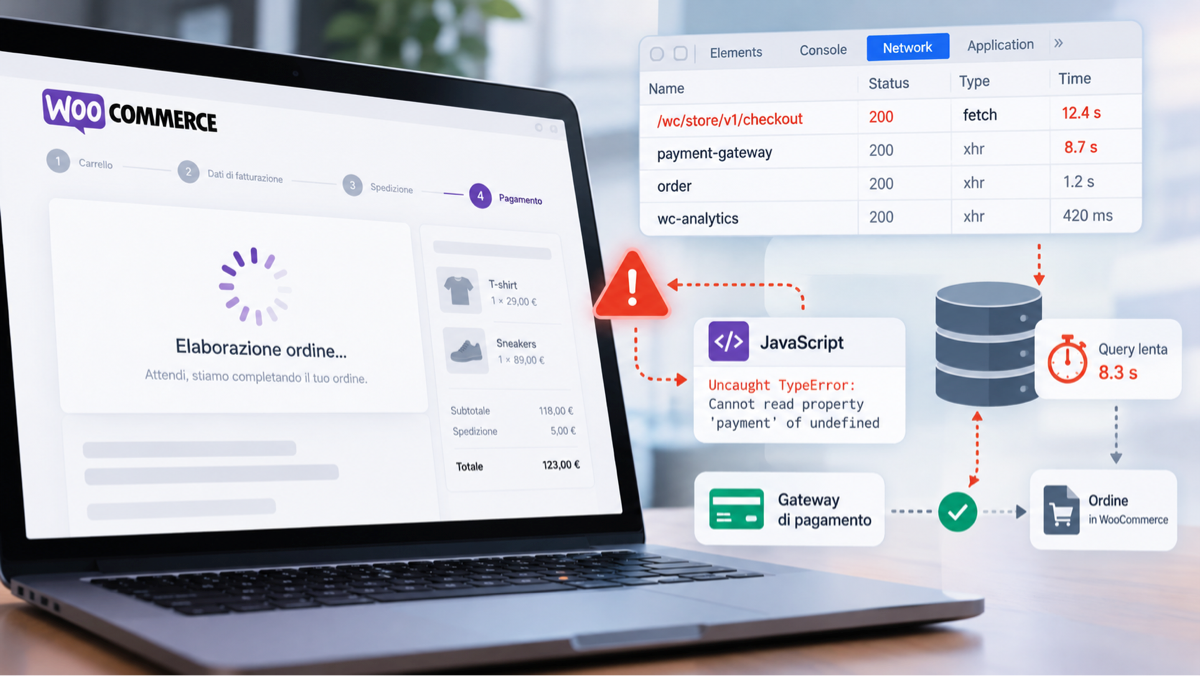
Checkout WooCommerce lento o bloccato: diagnosi e soluzioni
Un checkout WooCommerce lento, che resta in caricamento o che sembra bloccarsi dopo il clic su “Effettua ordine” può avere cause molto diverse. Il problema può dipendere dal browser, da JavaScript, da una richiesta verso il server, da una query lenta, da un plugin, da una configurazione della cache oppure dal gateway di pagamento. Il…
-
Rimborso parziale in WooCommerce: come funziona, impatti su ordine, pagamenti e logistica
Sintesi tecnica e operativa sui rimborsi parziali in WooCommerce: come sono rappresentati via REST API, quando il gateway esegue l’accredito automatico e come coordinare contabilità e logistica.
-
WordPress, sito statico o CMS proprietario: differenze, vantaggi e costi
Quando si deve realizzare un sito web, una delle prime decisioni riguarda la tecnologia con cui verranno gestiti i contenuti. Le possibilità sono molte, ma semplificando possiamo ricondurle a tre approcci: A prima vista possono sembrare semplicemente tre modi diversi per ottenere lo stesso risultato. In realtà cambiano profondamente il modo in cui il sito…
-
admin_email vs account admin vs ruolo Administrator in WordPress: come verificarli (single-site e Multisite)
Distinguere admin_email (opzione di sito), l’email di un account utente e il ruolo Administrator è essenziale per governance e recovery. Questa guida spiega dove sono memorizzati i dati, come verificare capability/ruoli (get_role, current_user_can, ispezione usermeta, WP-CLI) e fornisce una checklist operativa per correggere discrepanze in sicurezza.
-
Come individuare quale plugin o tema ha causato un errore critico dopo un aggiornamento
Procedura passo‑passo per identificare e rimuovere il componente (plugin o tema) che ha generato un errore critico dopo un aggiornamento, usando strumenti ufficiali (Recovery Mode, WP_DEBUG, debug.log) e metodi sicuri via FTP o phpMyAdmin.
-
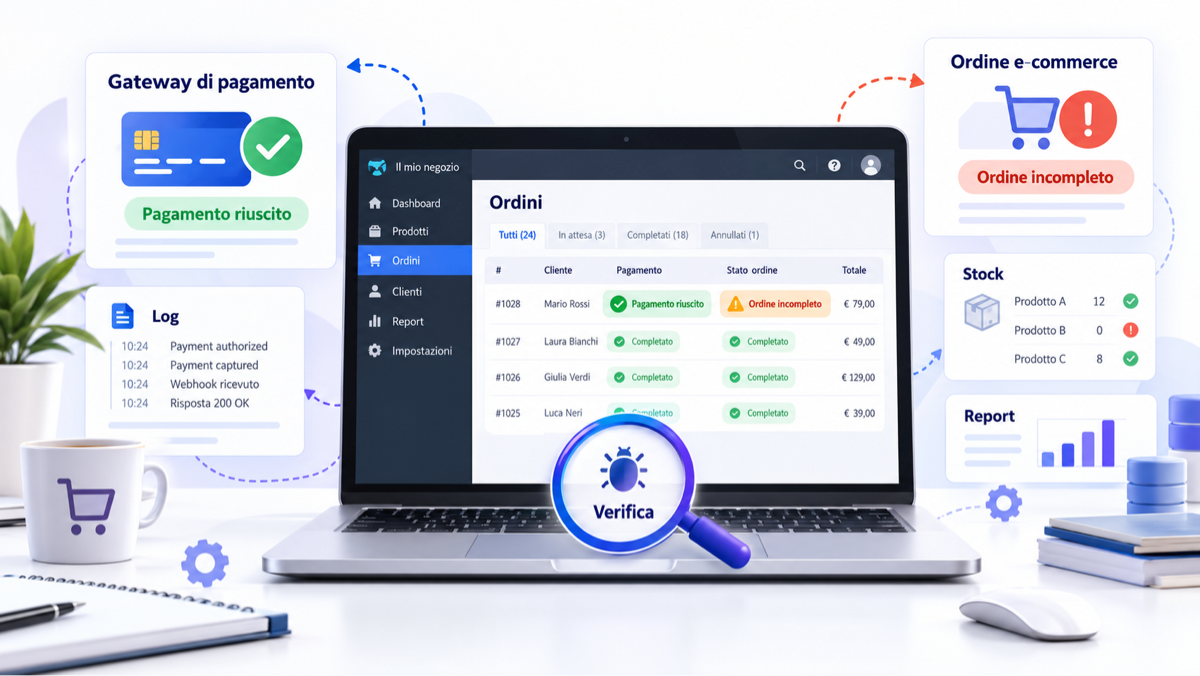
Diagnosticare pagamenti riusciti sul gateway ma ordini incompleti in WooCommerce
Guida operativa per raccogliere evidenze e risolvere disallineamenti tra gateway e WooCommerce senza generare addebiti duplicati: dove cercare log, come verificare webhook, quali hook controllare e come riprodurre il problema in staging.
-
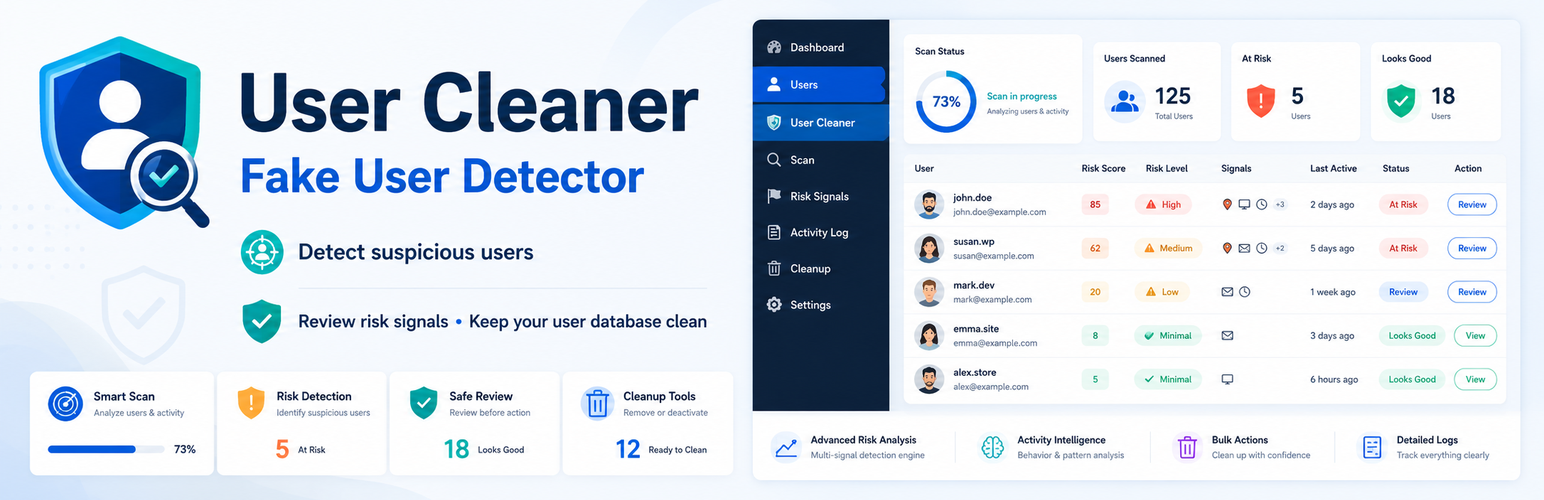
Riskora User Scanner: il plugin gratuito per individuare utenti sospetti in WordPress
Quando un sito WordPress consente la registrazione degli utenti, con il tempo può accumulare account inattivi, registrazioni anomale, profili incompleti o utenti potenzialmente sospetti. Il problema non riguarda soltanto community o siti membership. Anche e-commerce, portali, aree riservate e installazioni WordPress cresciute negli anni possono ritrovarsi con centinaia o migliaia di utenti difficili da controllare…
-
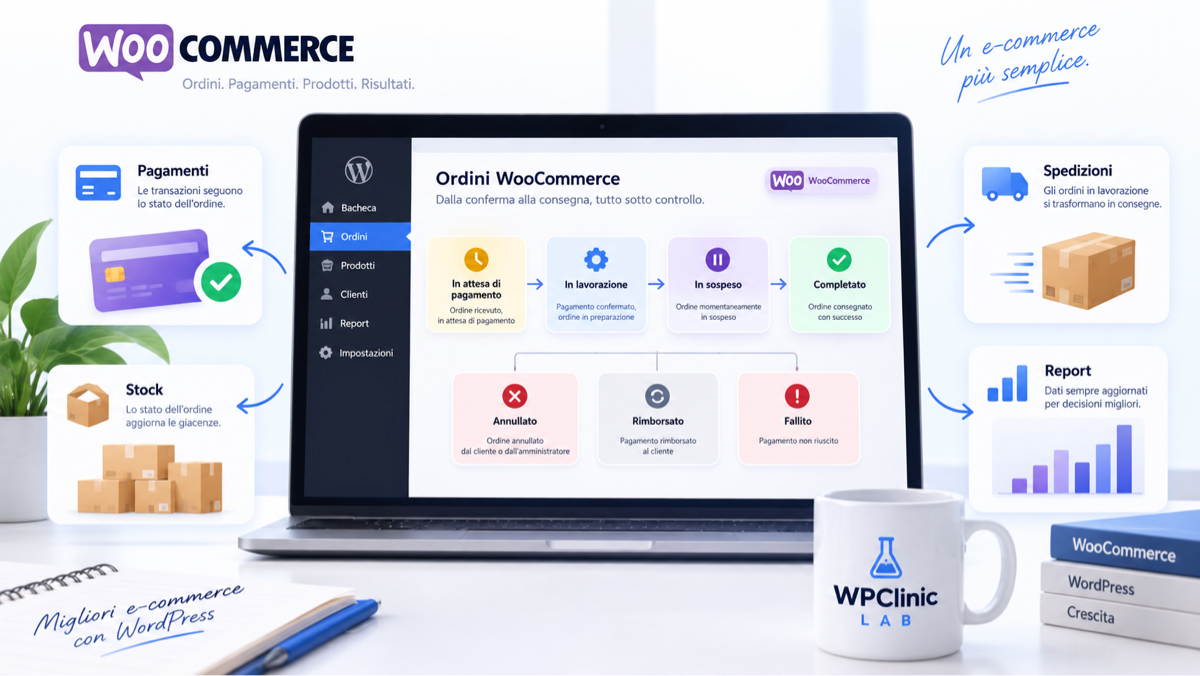
Stati ordine in WooCommerce: significato, effetti su pagamenti, stock e report
Una guida operativa per amministratori e sviluppatori: cosa significano gli stati ordine core di WooCommerce, come influenzano pagamenti, rimborsi, stock e report, e una checklist di test per introdurre stati personalizzati in sicurezza.
-
Come verificare che i backup di WordPress siano realmente ripristinabili
Checklist e runbook minimo per verificare che i backup WordPress contengano file e database necessari, come usare WP-CLI per export/import e verify-checksums, dove conservare le copie e come testare restore su staging.